🔒
Die Datensätze bleiben, wo sie sind
Quelldateien, Transformations-Ausgabe und Batch-Jobs liegen in deinem S3 und deiner Region. Es gibt keine Kopie in unserem Speicher, also gibt es in der Prüfung nichts zu diskutieren.


Was du out-of-the-box bekommst. Kein Premium-Tier.
Quelldateien, Transformations-Ausgabe und Batch-Jobs liegen in deinem S3 und deiner Region. Es gibt keine Kopie in unserem Speicher, also gibt es in der Prüfung nichts zu diskutieren.
Eine Rolle vertraut einer Rolle. Kein Schlüssel wird ausgestellt, eingefügt oder rotiert, und das Vertrauen zu entziehen beendet den Zugriff sofort.
Wir liefern die Umgebung als Code, dein Team wendet sie in einem Lauf an. Die Einrichtung ist ein Nachmittag mit einer Beschreibung, kein Projekt, bei dem wir in jedem Termin sitzen.
Vom Signal zum Ergebnis: vier explizite Schritte, keine versteckten Übergaben.
Alles, was die Pipeline in deinem Konto braucht, ist bei uns als Code beschrieben: die Buckets, die Rollen, die Job-Definitionen, das Netzsegment, die Registry mit unseren Images. Du bekommst kein Architekturbild zum Nachbauen.
Dein Team wendet diese Beschreibung auf das Konto und die Region an, die du nennst, und die Umgebung steht vollständig. Keine Ticket-Schleife zwischen uns, keine Woche Hin und Her wegen einer Richtlinie, die leicht falsch eingefügt wurde.
Der letzte Schritt gibt einer Rolle in deinem Konto das Vertrauen, von genau einer Rolle bei uns gestartet zu werden. Diese eine Freigabe ist die ganze Anbindung. Es wird kein Schlüssel ausgestellt, und sie zu entziehen beendet die Verbindung in derselben Sekunde.
Du meldest die Adresse einer Quelldatei, und der Lauf startet: lesen, transformieren, validieren, in deine Zielsysteme schreiben, alles in deinem Konto. Wir lösen aus, beobachten und berichten. Jede weitere Migration ist derselbe Aufruf.
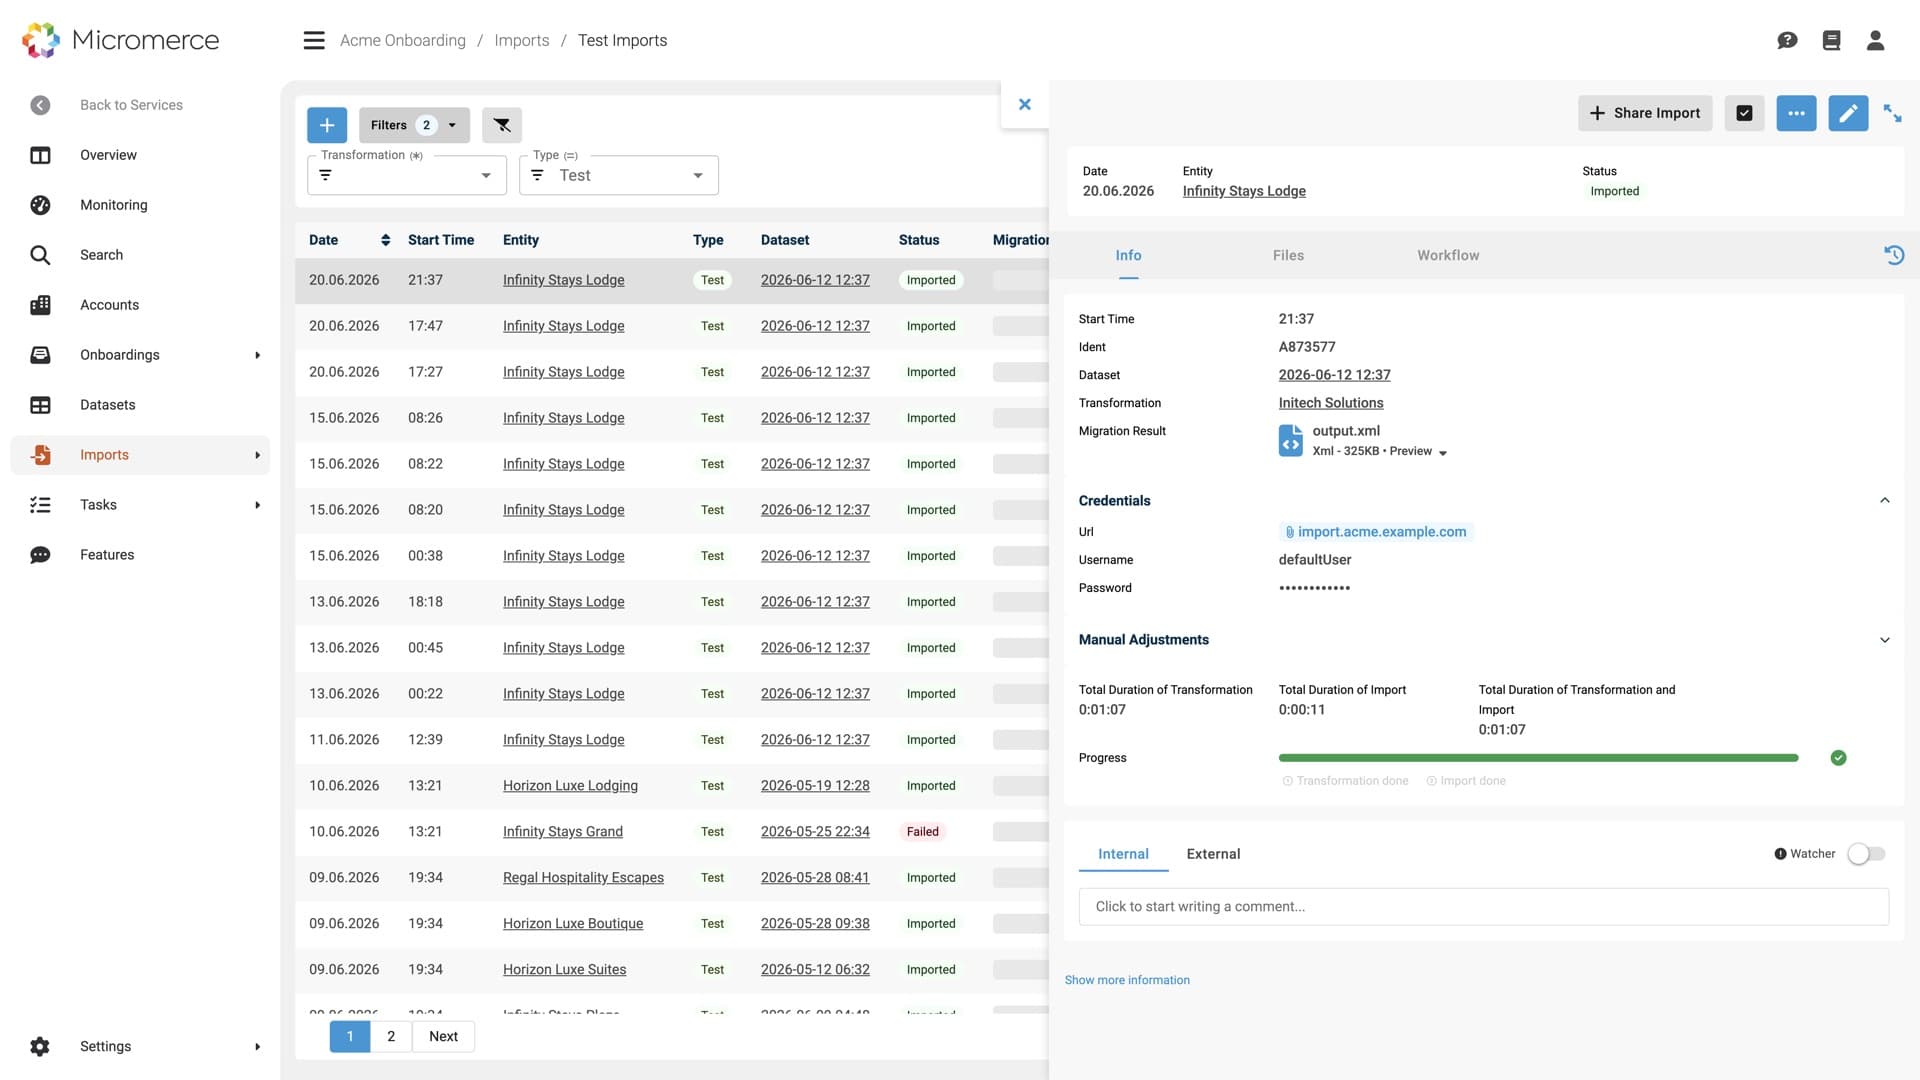
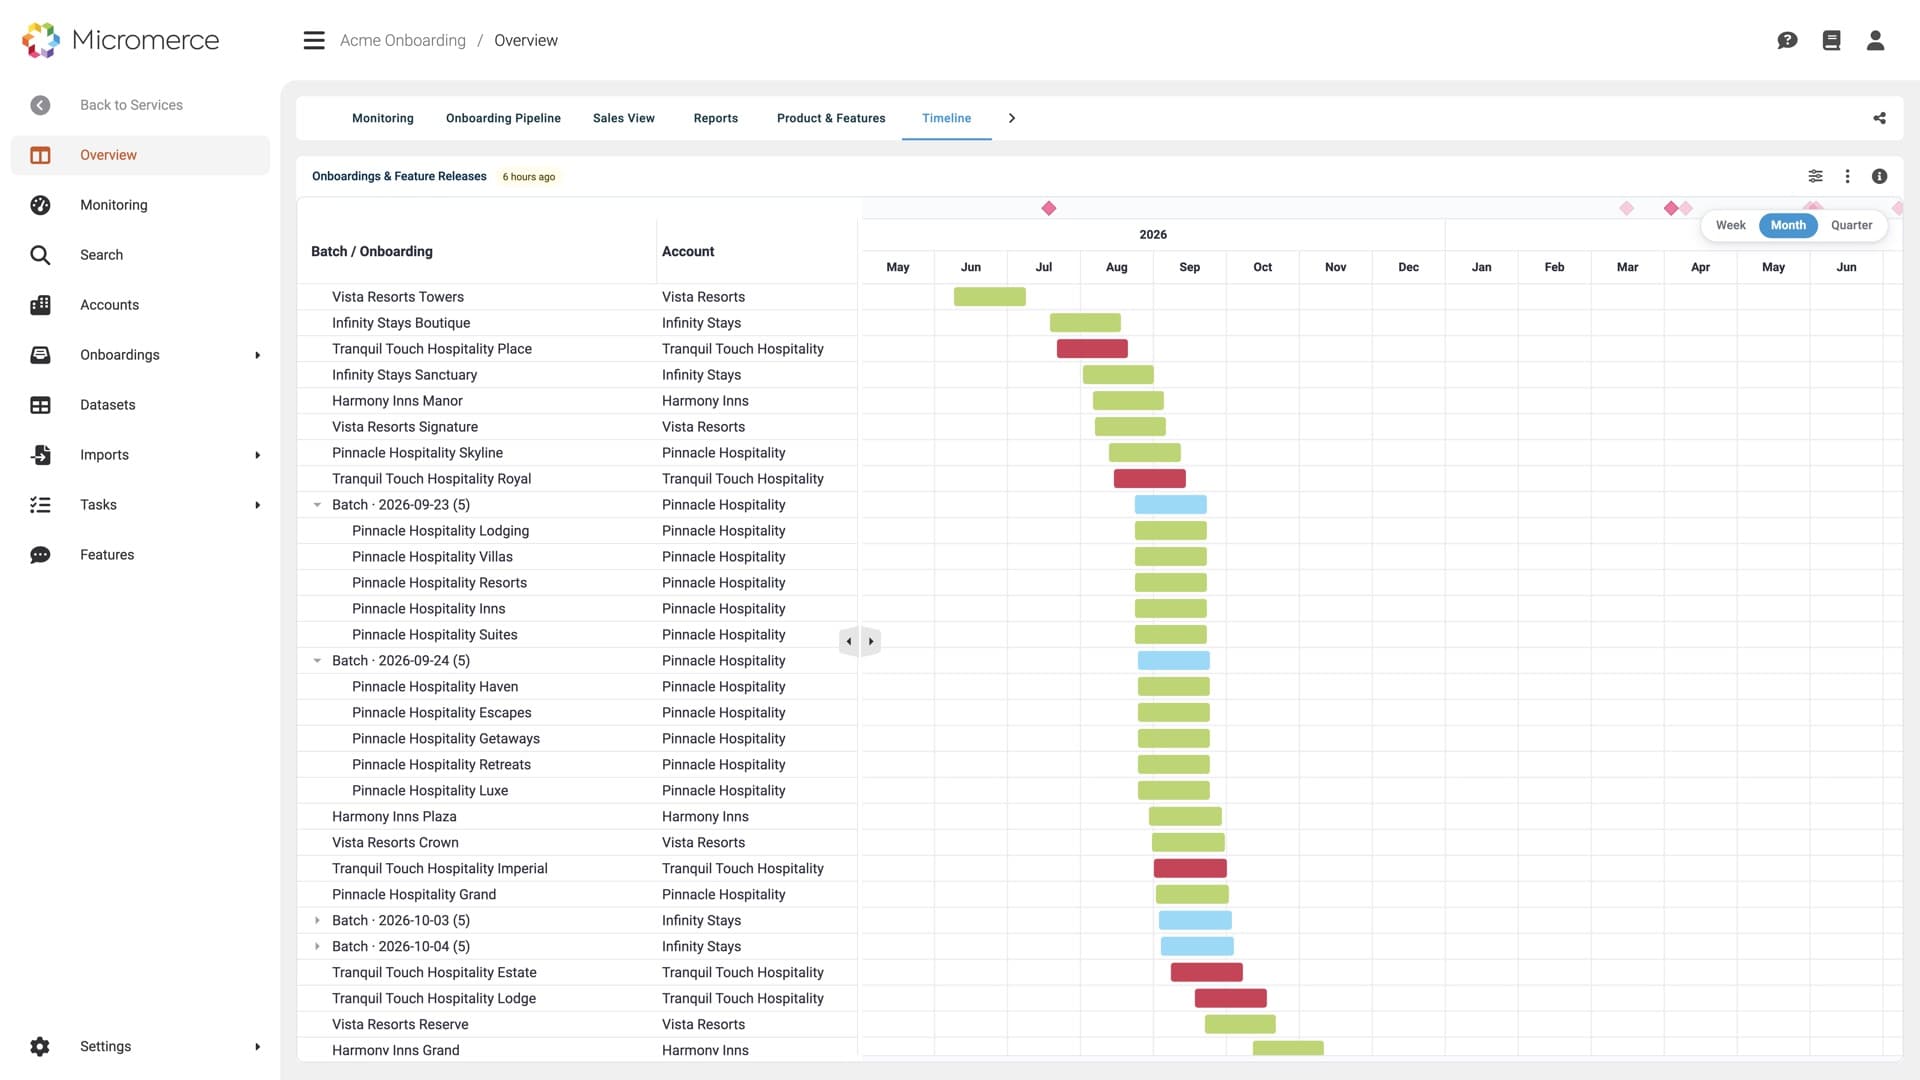
Jede Headline mit konkretem Workflow unterlegt. Screenshots zeigen was dein Team wirklich nutzen wird.
Quelldateien, Transformations-Ausgabe und die Batch-Jobs, die sie erzeugen, liegen in deinem S3 und deiner Region. Unterwegs wird nichts in unseren Speicher kopiert, weil es keinen Weg dorthin gibt. Die Arbeit passiert da, wo die Daten schon sind.
Es wird kein Zugriffsschlüssel ausgestellt, übergeben oder rotiert. Eine Rolle in deinem Konto vertraut einer Rolle bei uns, die Jobs zu starten, mehr nicht. Vertrauen entzogen, Zugriff in derselben Sekunde weg, ohne Suche nach einem Schlüssel, der irgendwo eingefügt wurde.
30 Minuten. Bring deinen Konto-Aufbau und deine Auflagen mit, wir gehen das Runbook durch.
Du meldest die S3-Adresse einer Datei, die du ohnehin hast, und sagst, was sie ist. Daraus entsteht ein Dataset am Onboarding, mit seinen Metadaten. Kein Upload in einen Media-Service, keine Dateinamen, die einer Konvention folgen müssen, damit die Pipeline sie erkennt.
Die Komponente, die deine Quellen liest, läuft in einem eigenen Netzsegment, getrennt von allem anderen. Was sie braucht, steckt in den Images, die wir in deine Registry spiegeln. Ein Lauf zieht sich also nicht das halbe Internet, während er in deinem Konto ist.
Die Einrichtung ist eine dokumentierte Reihenfolge, die dein eigenes Infrastruktur-Team abarbeitet: Konto und Region, die Rollen und ihr Vertrauen, die Registry-Spiegelung, der erste Lauf. Geschrieben, um ohne stehenden Termin mit uns ausführbar zu sein.
Anonymisiert aus unserer Kundenbasis. Schau, ob eine davon deine ist.
Die Datensätze fallen in den Prüfumfang und dürfen das Konto nicht verlassen. Sie in einen Anbieter-Bucket zu kopieren ist ein Befund, egal wie gut verschlüsselt.
Die Pipeline läuft im Konto des Kunden. Die Daten waren nie weg, und die Engine mappt, validiert und importiert trotzdem.
Daten besonderer Kategorien dürfen die geschützte Umgebung nicht verlassen, und jede Kopie außerhalb ist ein weiterer Auftragsverarbeiter.
Die Migration läuft dort, wo die Datensätze schon liegen. Nichts wird herauskopiert, und jeder Schritt steht im Audit-Trail.
Der Einkauf fragt, wer einen Schlüssel hält, wie er rotiert und was am Vertragsende passiert. Jede Antwort mit geteilten Zugangsdaten kostet Wochen.
Es gibt keinen Schlüssel. Ein Rollen-Vertrauen wird gewährt, nachgewiesen und in einem Schritt entzogen.
Was Kunden heute tun, wenn die Daten sich nicht bewegen dürfen.
Andere Plattform-Teile, die du daneben nutzen wirst.
Heute AWS: dein Konto, deine Region, dein S3, deine Registry. Die Pipeline ist um Konto und Region als Konfiguration gebaut, ein zweiter Anbieter wäre also eine Portierung statt einer Neuschrift. Produktiv läuft aktuell AWS.
Die Steuerung: welcher Lauf gestartet ist, an welchem Schritt er steht, wie viele Datensätze gelesen, zugeordnet und geschrieben wurden und was fehlgeschlagen ist. Die Datensätze selbst bleiben in deinem Konto. Berichte und Audit-Trail entstehen aus dem Lauf, nicht aus Kopien deiner Daten.
Du legst in deinem Konto eine Rolle an, deren Vertrauensrichtlinie genau eine Rolle von uns nennt, begrenzt auf das Starten der Migrations-Jobs. Einen Zugriffsschlüssel gibt es nicht. Die Vertrauensrichtlinie zu entfernen beendet es sofort. Es bleibt nichts irgendwo gültig.
Nein. Die meisten Kunden laufen auf unserer Infrastruktur, in der Region ihrer Wahl, und das ist der einfachere Weg. Bring Your Own Cloud gibt es für die Fälle, in denen die Datensätze sich überhaupt nicht bewegen dürfen.
Du nennst Konto und Region und wendest die Beschreibung an, die wir liefern. Sie legt die Buckets, die Rollen, die Job-Definitionen, das Netzsegment und die Registry-Spiegelung an. Danach gibst du ein Vertrauen frei und schickst ein Test-Dataset durch. Von Hand sind der Kontoname, die Region und das Vertrauen.
Ja. Ein Lauf kann mehr als eine Target-API auslösen, was der Normalfall ist, wenn eine Migration in eine Plattform und ein Backoffice landet statt an einer Stelle.
30-Minuten-Call. Bring ein Onboarding mit, das gerade läuft, wir zeigen dir, wo die Zeit hingeht.

Wir nutzen Cookies!